
Passkeys místo hesel: Jak funguje moderní přihlašování a proč jej firmy zavádějí?
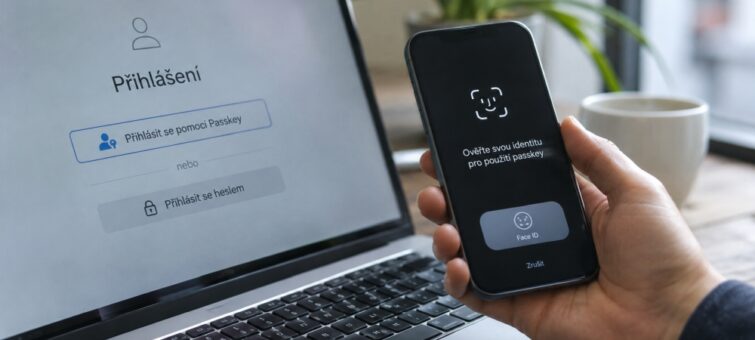
Zapomenutá hesla, phishingové útoky a úniky přihlašovacích údajů představují dlouhodobý problém internetové bezpečnosti. Stále více služeb proto nabízí přihlašování pomocí technologie passkeys. Ta umožňuje ověřit identitu otiskem prstu, rozpoznáním obličeje nebo PINem, aniž by uživatel zadával klasické heslo.
Co jsou passkeys a jak fungují?
Passkeys neboli přístupové klíče představují moderní způsob přihlašování bez tradičního hesla. Technologie využívá asymetrickou kryptografii, při které vznikají dva vzájemně propojené klíče – veřejný a soukromý.
Veřejný klíč uchovává provozovatel internetové služby, zatímco soukromý klíč zůstává pod kontrolou uživatele, například v telefonu, počítači nebo správci přístupových klíčů.
Při přihlášení služba odešle kryptografickou výzvu, kterou zařízení podepíše soukromým klíčem. Server následně ověří její správnost pomocí veřejného klíče.
Soukromý klíč se při přihlašování neposílá na server. Uživatel navíc nemusí nic opisovat ani si pamatovat složité kombinace znaků.
Otisk prstu, obličej nebo PIN místo hesla
Z pohledu uživatele je přihlašování pomocí passkeys poměrně jednoduché. Po otevření podporované aplikace nebo webové stránky stačí potvrdit svou identitu způsobem, který běžně používá k odemykání zařízení.
Může jít o otisk prstu, rozpoznání obličeje nebo zadání PINu. Biometrické údaje přitom slouží k místnímu ověření uživatele a neodesílají se provozovateli internetové služby jako přihlašovací údaje.
Přístupové klíče lze u podporovaných řešení také synchronizovat mezi zařízeními prostřednictvím správce přihlašovacích údajů. Některé varianty jsou naopak pevně vázané na konkrétní zařízení.
Proč jsou passkeys bezpečnější než klasická hesla?
Jednou z největších výhod je ochrana před phishingem. Útočníci často vytvářejí falešné přihlašovací stránky, které napodobují internetové bankovnictví nebo firemní systémy.
Passkeys jsou kryptograficky svázané s konkrétní internetovou službou. Přístupový klíč proto nelze běžným způsobem použít k přihlášení na podvodné doméně.
Další výhodou je omezení následků úniku databáze přihlašovacích údajů. Server neuchovává uživatelská hesla ani soukromé klíče, ale pouze veřejné klíče, které samy o sobě k přihlášení nestačí.
To však neznamená absolutní bezpečnost. Rizikem zůstává například napadené zařízení, nedostatečně zabezpečený účet správce klíčů nebo zneužití alternativního způsobu obnovení přístupu.
Proč firmy přecházejí na přihlašování bez hesel?
Pro podniky představují passkeys nejen bezpečnostní, ale také provozní výhodu. Zaměstnanci nemusí pravidelně měnit zapomenutá hesla a IT oddělení může omezit počet požadavků na jejich obnovu.
Jednodušší přihlašování šetří čas a současně snižuje riziko kompromitace firemních účtů. To je důležité zejména u systémů obsahujících osobní údaje zákazníků, účetnictví nebo obchodní dokumentaci.
Zavedení však vyžaduje promyšlenou správu přístupů. Firmy musí řešit ztrátu zařízení, odchod zaměstnanců i bezpečné obnovení účtu. U citlivých systémů mohou být vhodnější hardwarové bezpečnostní klíče.
Nahradí passkeys klasická hesla úplně?
Technologie se postupně prosazuje díky podpoře významných technologických společností a moderních operačních systémů. Přesto zatím ne všechny internetové služby umožňují přihlašování bez hesla.
Passkeys představují významný krok k bezpečnějšímu digitálnímu prostředí, nikoliv však univerzální řešení všech kybernetických hrozeb.
Pro firmy je proto rozumné zavádět tuto technologii postupně, nejprve u důležitých účtů a interních systémů. Správně nastavené přístupové klíče mohou výrazně zjednodušit každodenní práci a posílit ochranu firemních dat.
Podobné příspěvky

Čínský start-up DeepSeek otřásá dominancí USA...
Technologický sektor zažil v pondělí prudký pokles akcií v předobchodní fázi. Hlavním důvodem byly novinky o průlomu čínského start-upu

SaaS jako řešení pro malé a střední firmy. Kd...
Malé a střední firmy dnes nemusí pořizovat drahý software ani provozovat vlastní servery, aby získaly profesionální digitální nástroje. Model
O Autorovi

Redakce Business Way
Redaktoři a přispěvatelé magazínu Business Way sledují aktuální dění ve světě podnikání, financí a investic a přinášejí ověřené informace, inspirativní příběhy i praktické tipy pro podnikatele a manažery. Pokud máte zajímavý námět, článek nebo zájem o mediální spolupráci či inzerci, budeme rádi, když nás kontaktujete.